
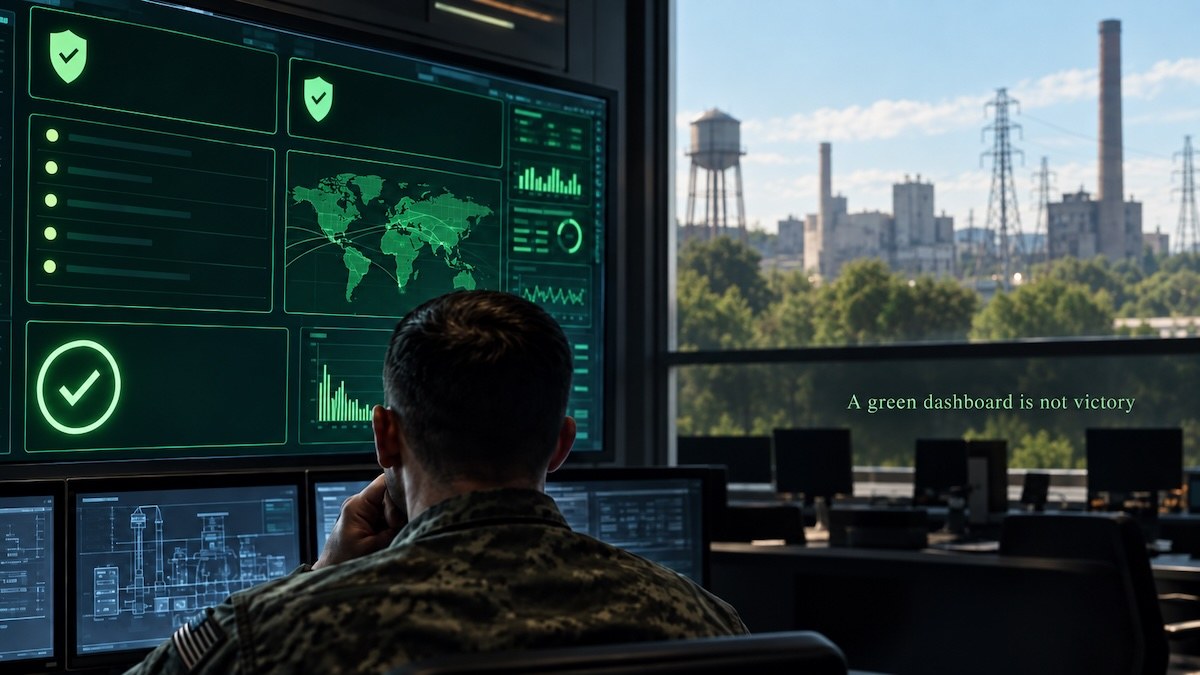
Uzmanlar, gelişmiş yapay zeka tabanlı siber savunma sistemlerinin saldırıyı püskürttüğü halde fiziksel hizmeti durdurarak “görevi kaybedebileceği” uyarısında bulundu. Savunmacı ajanların hastane yedek güç kaynakları, su arıtma tesisleri veya endüstriyel kontrol sistemlerini izole etmesiyle siber panellerin yeşile dönmesine rağmen fiziksel hizmetlerin durabileceği; bu durumun operasyonel teknoloji (OT) ile bilişim teknolojisinin (IT) aynı olmadığı gerçeğinden kaynaklandığı vurgulandı. NIST, güvenlik ve kesintisizliği OT güvenliğinde eşit öncelik taşıyan unsurlar olarak ele alıyor; Dünya Ekonomik Forumu ise endüstriyel ortamlarda yapay zeka kullanımının görünürlükten daha hızlı ilerlediğini belirtiyor.
Bu yaklaşımın arkasındaki mühendislik kuralı, “görevi koruyan izolasyon” olarak adlandırılıyor: Saldırganı kesen ancak işlevi koruyan bir savunme tasarımı. Ajanların tehlikeyi tespit ettikten sonra devreye girmesi gereken geri döndürülebilir dijital adımlar ve bir pompayı durdurabilen eylemler öne çıkıyor. Önceden kararlaştırılmış yerel acil durum müdahalelerinin hayata geçirilmesi; dedektörün tek başına güvenli fiziksel durumu belirleyememesi gerektiği savunuluyor.
Savunmacı olaya dönüşebilir
Siber güvenlik, izolasyonu genellikle açıkça koruyucu bir eylem olarak görür. Sıradan bilişim teknolojisinde hasarlı bir uçbirimin ağdan ayrılması rahatsız edici olsa da kabul edilebilir düzeydedir. Ancak operasyonel teknoloji farklıdır çünkü ağ; güç, basınç, sıcaklık, hareket, iletişim veya erişim gibi fiziksel bir şeyi kontrol ediyor olabilir.
NIST’in operasyonel teknoloji güvenlik rehberi, performans, güvenilirlik ve güvenliği siber güvenlikle eşit gereklilikler olarak ele alır. Bu durum, teknik açıdan doğru bir siber eylemin operasyonel açıdan yanlış olabileceği anlamına gelir. Bir yama yanlış anda yeniden başlatma gerektirebilir; bir karantina kuralı bir kontrolcüye giden yolu kesebilir; bir kimlik iptali, süreci güvende tutmak için hâlâ yerel erişime ihtiyaç duyan kişiyi kaldırabilir.
Savunucunun hatası kötü yazılımı yanlış anlaması değil. Hatası ağı, görevi olduğundan daha iyi anlaymasıdır.
Haber metninde aktarılan analiz
Bu bağlamda savunma mimarisinin bir tehdidi gözlemek, geri döndürülebilir bir dijital müdahale yapmak ve temel bir hizmeti kesme yeteneğine sahip bir eylem gerçekleştirmek arasında ayrım yapması gerektiği vurgulanıyor. Operasyonel sonucun ne kadar yüksekse, siber katmanın kararı yalnızca kendisinin vermesinin o kadar az mantıklı olduğu belirtiliyor.
Güvenlik sisteminin bağımsızlığı korunmalı
Sistemi siber tehdidi tespit eden sistemle aynı zamanda güvenli fiziksel durumu tanımlayan tek sistem olmaması gerektiğine dair ikinci bir kural daha var. Bir yapay zeka ajanı bir alarmı yorumlamaya, şüpheli bir bağlantıyı belirlemeye veya bir değişikliği önermeye yardımcı olabilir; ancak aynı değerlendirme, bağımsız koruyucu bir işlevi otomatik olarak devre dışı bırakamalı, tehlikeli ekipmanın çalışmaya devam ettiği koşulları yeniden yazamalı veya müdahaleye giden tüm manuel yolları kaldıramamalıdır.
NSA, CISA ve uluslararası ortakların operasyonel teknolojiye yapay zeka entegrasyonu konusunda yayımladığı ortak rehber, kritik kararlarda insan katılımını ve arızaların sonuçlarını sınırlayan fail-safe (güvenli başarısızlık) mekanizmalarını istiyor. Operasyonel açıdan çıkarım basittir: Bir siber savunmacı geniş görünürlüğe sahip olabilir ancak fiziksel sistemleri değiştirme konusunda eşit derecede geniş bir yetkiye sahip olmak zorunda değildir. Gözlem ve müdahalenin aynı kimliğe ihtiyacı yoktur.

Savunma kaynaklı zarar ayrı sayılmalı
Olay bildirimi de değişmelidir. Yalnızca saldırganın ne kadar hasar yaptığını kaydeden bir rapor, olayın yarısını kaçırabilir. Organizasyonlar, savunma müdahalesinin yol açtığı kesintileri—izolasyon nedeniyle hangi hizmetlerin etkilendiği, acil kimlik iptali sonrası erişini kaybed kullanıcıların sayısı, manuel geri dönüşü zorunlu kılan bir yapılandırma değişikliği olup olmadığı ve müdahalenin riski ağdan fiziksel sürece taşıyıp taşımadığı—ayrı ayrı kaydetmelidir.
Bunun nedeni, aksi halde ölçüm endekslerinin yanlış davranışı ödüllendirmesidir. Zararlı trafiği anında engelleyen bir siber ajan, yasal operatörleri tekrarlayan şekilde ağdan ayırıyor veya kritik ekipmanı kesiyor olsa bile üstün görünebilir; tehdidi içeride tutarken hizmeti koruyan daha yavaş bir müdahale daha güvenli olabilir.
Sadece tespit için değil, görev hayatta kalışı için satın alın
Aynı disiplin tedarik süreçlerine de aittir. Satıcılar, bir yapay zeka savunmacısının açıkları ne kadar hızlı keşfettiğini, anormallikleri nasıl sınıflandırdığını veya düzeltmeyi ne kadar çabuk ilettiğini gösterebilir. Kritik sistemler için alıcılar daha zorlu bir soru sormalıdır: Savunmacı yanlış yaptığında, kısmen doğru olduğunda veya eksik bilgiyle hareket etmek zorunda kaldığında görevle ne olur?
Temsili testlere zayıflatılmış iletişim, çelişkin sensör bilgisi, erişilemeyen uzaktan yöneticiler ve ağ haritasından açıkça görülmeyen bağımlılıklar dahil edilmelidir. Amaç hiçbir arızanın mümkün olmadığını kanıtlamak değil; savunma hatasının otomatik olarak fiziksel veya görev kaybına dönüşmediğini göstermektir.
NIST, operasyonel teknoloji tehdidi ortamındaki değişimlere yanıt vermek amacıyla 2026 yılında SP 800-82’nin bir sonraki revizyonu için çalışmalarına başladı. Agentic savunma, bu değişen ortamın bir parçası olarak ele alınmalı; yalnızca başka bir uçbirim güvenlik ürünü gibi değil.
Haber metninde aktarılan analiz
Yeşil panel zafer değildir
Siber sektör, gizlilik ve bütünlüğün yeterli olmadığını; erişilebilirliğin de önemli olduğunu yıllarca öğrenerek edindi. Agentic yapay zeka bu katmana bir yenisi ekliyor: Fiziksel görev güvende veya kullanılabilir durumunu kaybediyorsa, ağın erişilebilirliği bile yeterli değildir.
En iyi siber savunmacı en agresif hareket eden ya da en hızlı düzeltme sayısı üreten olmayacaktır. Aksine, yetkisi yeterince dar, operasyonel bağımlılıkları yeterince iyi anlaşılan ve geri dönüş yolları yeterince test edilmiş olması nedeniyle bir saldırıyı durdurmasının görevi de durdurmamasını sağlayacak olan olacaktır.
Sonuç olarak; ışıkları, pompaları, radyoları veya güvenlik sistemlerini korumak için kurulan yeşil bir siber panel, bu hizmetleri karanlığa düşmüşse zafer sayılmaz.




1 yorum
Fikrinizi bir kaynak, soru veya yapıcı karşı görüşle geliştirin.