Bir aracın eğlence sistemi, frenlerine ulaşmak için bir yol sağlayabilir mi?
2015 yılında güvenlik araştırmacıları bu olasılığı bir Jeep Cherokee’de kanıtladı. Araç içi eğlence sistemini, yani aracın içindeki multimedya sistemini uzaktan erişim yoluyla ele alıp sürüş işlevlerine müdahale ettiler.
Fiat Chrysler, ardından bu açığı düzelten bir yazılım güncellemesi yüklemek için ABD genelinde yaklaşık 1,4 milyon aracı kapsayan bir geri çağırma duyurdu.

Bu saldırı, araç içinde yerleşik olarak kurulu bir sisteme yönelmişti. Yeni bir çalışma ise araçlara bağlı uygulamalar ve çevrimiçi hizmetler dahil olmak üzere daha geniş bir ağı inceliyor.
İsveç’teki Göteborg Üniversitesi ve Chalmers Teknoloji Enstitüsü araştırmacıları, daha önce bildirilen 413 otomotiv yazılım açığını analiz etti. Harici uygulamalar, 36,2 oranıyla en büyük payı oluşturdu.
Daha önce yapılan araştırmalarla karşılaştırıldığında, harici olarak bağlanan yazılımlara yönelimin artışı da tespit edilen çalışma, Software Quality Journal‘de yayımlandı.
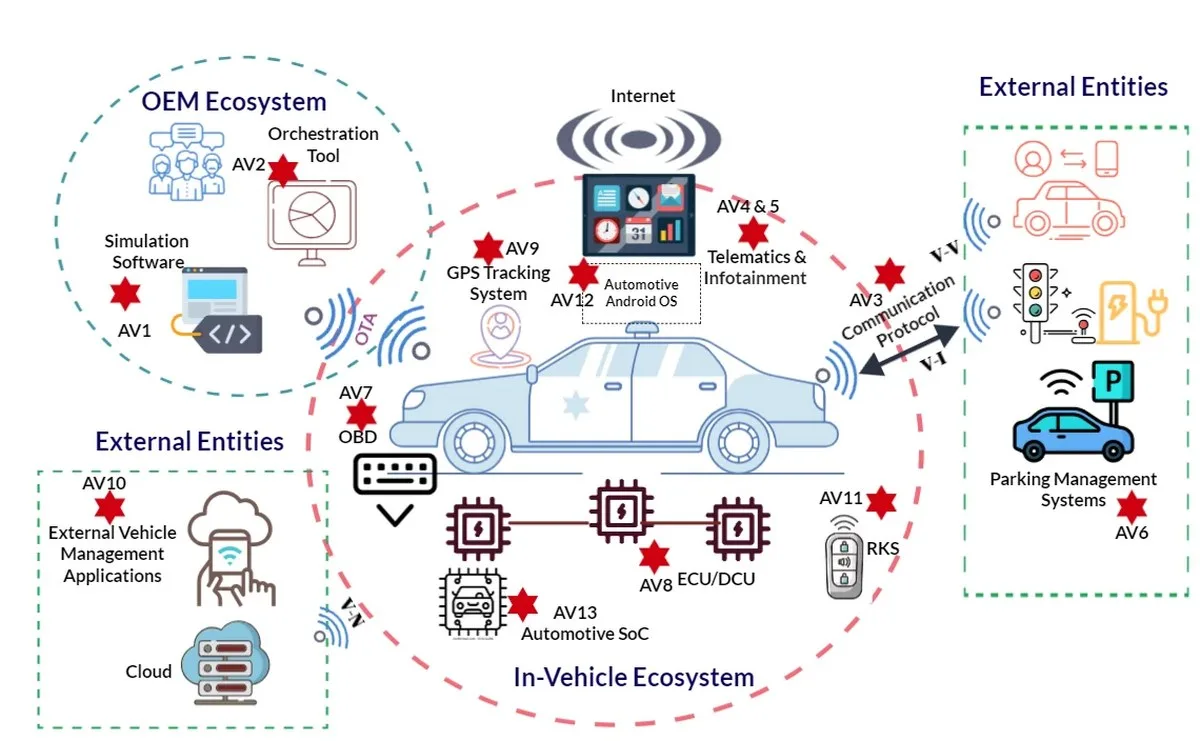
Bağlantılı bir araç ve etkileştiği iç ve dış sistemler. Kırmızı yıldızlar olası saldırı noktalarını işaret ediyor. (Basu et al., Software Quality Journal, 2026/CC BY 4.0).
“Çarpıcı olan, sıradan çevrimiçi hizmetlerde yaygın olarak kullanılan teknolojilerin artık otomotiv güvenliği manzarasının bir parçası olması.” Bu iki kurumda da çalışan yazılım mühendisliği araştırmacısı Srijita Basu, ScienceAlert’a böyle söyledi.
Daha geniş ağ, mobil ve web uygulamalarını ve uzak bilgisayarlarda veri saklayan veya işleyen bulut hizmetlerini içeriyor.
Bir araca bağlı uygulamalar ve bulut hizmetleri, aracın nereye gittiğine ve nasıl kullanıldığına dair verileri saklayabilir; bazen de aracın sahibine ait verileri. Zayıf güvenlik, bu verilere dışarıdan erişimi mümkün kılabilir.
Sonuçlar, aynı zamanda araç içindeki bağlantılara da bağlı olabilir. Basu, aracın eğlence ve telematik sistemlerinin, aracın çalışma biçimi hakkında veri kaydedip ileten yazılımın, diğer araç bileşenleriyle veri alışverişi yapabileceğini belirtti.
“Bir açıklık kullanıldığında ve bu sistemlerle güvenlik açısından kritik işlevler arasındaki sınırlar yeterli olmadığında, saldırgan başlangıç bileşeninin ötesine geçebilir,” Basu uyardı.
Zayıflıkların nerede yoğunlaştığını araştırmak için araştırmacılar, Ocak 2022’den Eylül 2024’e kadar ABD Ulusal Açıklık Veritabanı’ndan otomotiv kayıtlarını topladı ve ek güvenlik kaynaklarıyla karşılaştırdı.
Açıklıklar, etkilenen yazılım, ciddiyet ve yazılım geliştirme sürecinde nereden kaynaklandıkları açısından sınıflandırıldı.
Araştırmacılar bulgularını 2010–2019’u kapsayan araştırmalarla karşılaştırdı. Önceki çalışmanın yöntemini yeni kayıtlara uygulamak, dış yazılıma dair artan bir pay ortaya koydu.
Ekip, açıklıkların otomotiv yazılımına girmesinin başka bir yolunu, kütüphaneler adını taşıyan hazır kod bileşenlerini inceledi. Geliştiriciler bu bileşenleri, her işlevi kendileri yazmadan görevleri yerine getirmek için kullanır.
Beş tarama aracı kullanan araştırmacılar, otomotiv yazılımında veya geliştirilmesinde kullanılan 20 açık kaynaklı projeyi inceledi. Bu ayrı araştırma 827 açık kütüphanesi tespit etti.
makale, projeler arasında paylaşılan kütüphaneleri de belirledi. Yaygın kullanılan bir bileşendeki bir zayıflık dolayısıyla birden fazla sistem etkilenebilir.
Basu, üreticilerin yazılımlarına hangi bileşenlerin girdiğini bilmesi, diğer geliştiricilerden aldıkları kütüphaneleri düzenli olarak taraması, yeni bildirilen açıklıkları izlemesi ve düzeltmeler uygulama planına sahip olması gerektiğini söyledi.
Analiz, açıklıkların en büyük grubunun kod yazıldığı aşamaya, bir sonraki büyük grubun ise tasarıma bağlı bulunduğunu ortaya koydu.
Güvenlik, Basu’ya göre, “araçın ömrü boyunca baştan entegre edilmeli ve test edilmelidir.”
Önerileri arasında, sürüş sistemlerinin eğlence ve dış bağlantılı bileşenlerden ayrılması yer alır; böylece bunlardan birindeki bir ihlal otomatik olarak sürüş işlevlerine ulaşmaz.
Basu, bulguların bildirilen her açığın uzaktan sömürülebilir olduğunu veya sürüş kontrollerine erişim sağladığını anlamına gelmediğini vurguladı. Araştırma ayrıca araçların ne kadarının hacklenebileceğine dair bir oran belirleyemez.
Araştırma dönemindeki yalnızca 17 otomotiv ile ilgili açık, ABD siber güvenlik ajansının sömürüldüğü bilinen açıklar kataloğunda yer aldı ve veri setindeki çoğu, ekibin incelediği sömürü kaynaklarında görünmedi.
Makale ayrıca, taramaya alınan 20 projenin tüm sektörü temsil etmeyebileceğini de not düşüyor.
Sahipler için Basu, yazılımı güncel tutmayı, yalnızca bağlantılı araç hesapları için kullanılan güçlü şifreler seçmeyi, bağlantılı telefon uygulamalarını güvende tutmayı ve konum ile kişisel bilgilere erişim izni olan hizmetleri kontrol etmeyi önerdi.
“Ancak, yazılım açıklarının önlenmesi ve sınırlandırılması için temel sorumluluk üreticilere ve tedarikçilerine aittir,” diye ekledi Basu.
Araştırma, Software Quality Journal ‘de yayımlandı.
Bu makale Rebecca Dyer tarafından doğrulandı ve Rebecca Dyer tarafından düzenlendi. Sürecimize gurur duysak da yalnızca insanız. Bir hata fark ederseniz, lütfen bize bildirin.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔





İlk yorumu siz yazın
Fikrinizi bir kaynak, soru veya yapıcı karşı görüşle geliştirin.