Çoğu çevrimiçi güvenliğimiz, sosyal medyada kaybetmeden kaydırma (doomscroll) yaparken, gizliliğimizi koruyan, yazılım güncellemeleri alırken veya daha fazla kaybetmeden kaydırma için banka işlemleri yaparken gizliliğimizi koruyan RSA adlı dijital bir kilit sistemi olan RSA şifrelemesine dayanıyor.
RSA-2048 şifreleme standardı oluşturması kolay ancak son derece kırılması zor çünkü, insanların görüp müdahale edebileceği bir dijital kilit olan, iki büyük asal sayıyı çarparak 617 onluk basamağa kadar uzanan bir modül üretir.
Bunu kırmak için özel bir anahtar gerekir: faktör ayrıştırma yoluyla bulunan o iki başlangıç asal sayısı.

Ancak yeni araştırmalar, kuantum hesaplamada ilerlemenin bu şifrelemeyi daha sonra değil daha erken tehdit etme potansiyeline sahip olması nedeniyle, kolektif gizliliğimiz düşündüğümüzden daha kırılgan olabilir.
Kriptoloji ePrint Arşivi’ne (henüz hakem değerlendirmesinden geçmemiş) yüklenen bir ön baskı çalışmasında, Paris merkezli kuantum hesaplam şirketi Alice & Bob’dan araştırmacıların liderliğini yaptığı bir ekip, süperiletken “kedi” kubitleri kullanarak Shor algoritması olarak bilinen şeyin sıfırdan kaynak tahmini yapmıştır.
Sadece ifade etmek gerekirse, Shor algoritması, matematikçi Peter Shor tarafından 1994’te bu şifreleme-kırma faktör ayrıştırmasını üstel olarak hızlandırmak için tasarlanmış bir kuantum hesaplama algoritmasıdır.
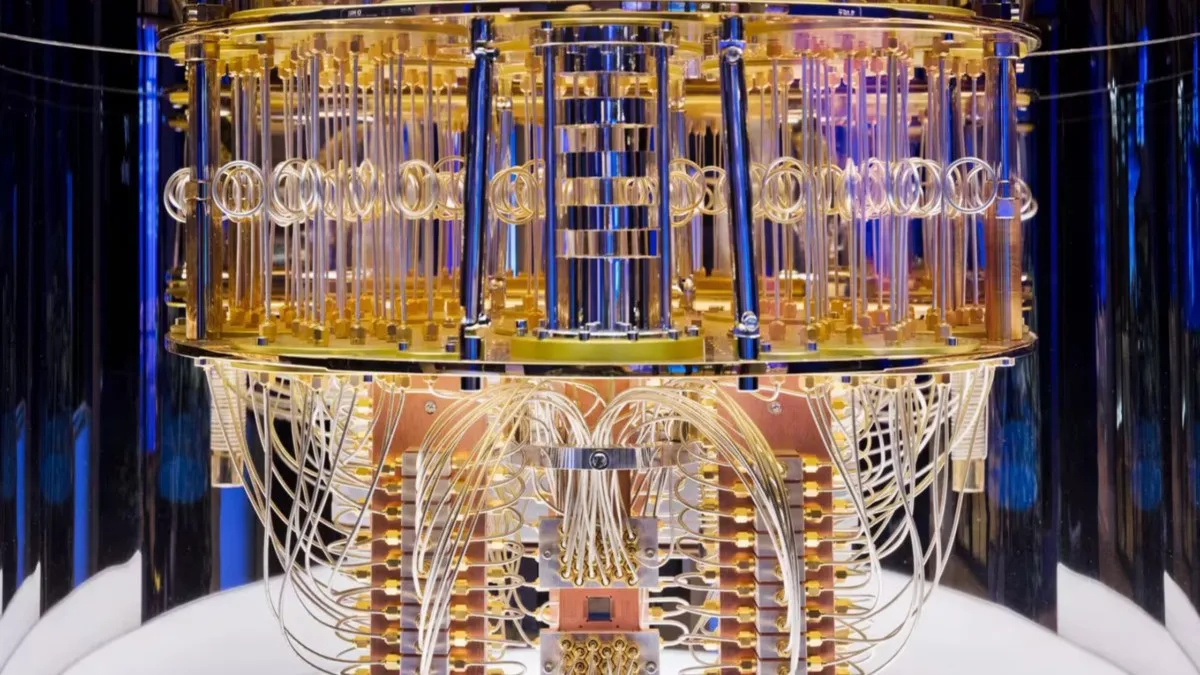
Kedi kubitleri, birçok kuantum bilgisayarı çalıştıran “transmon” kubitlerine temelden ilginç bir alternatiftir.
Schrödinger’in kedi düşünce deneyinden adını alan bir kedi kiti, fotonların küçük bir metal kutu veya osilatör içinde hapsedilmesinden oluşur.
Dalga benzeri doğası, iki temel kuantum hatası türünden biri olan bit-dönüş hatasını üstel olarak baskılayıp diğer tür olan faz-dönüş hatasını yalnızca doğrusal olarak artırır.
Bir bit-dönüş hatası, dışarıdan gelen elektriksel parazitler gibi şeylerin kuantum sistemini bozmasıyla, bir ışık anahtarının açık (1) konumdan kapalı (0) konuma geçirilmesi gibi düşünülebilir.
Bir faz-dönüş hatası, anahtarın açık ve kapalı arasındaki konumunu değiştirmeden, tüm ışık anahtarı kurulumunun tersine çevrilmesi gibidir.
Genel olarak, Shor algoritmasının kaynak tahminleri, araştırmacıların bloglarında belirttiği gibi, Google Quantum AI’dan Craig Gidney ve arkadaşlarına göre 2019’daki 20 milyon qubitten 2025’te bir milyondan az değerlere düşmüş durumda.
Alice & Bob’un kedi-qubit tahminleri de benzer şekilde 2023’ten beri düşmüş, son tahminlerinde 350.000’den 23.000’in biraz altına inmiş.
Bu, Gidney’in önceki tahmin ettiği milyon qubitten yaklaşık 40 kez daha azdır, ancak en güncel Alice & Bob tahmini kendi özel değerlerini, hata oranlarını ve düzeltme kapasitelerini içermektedir.
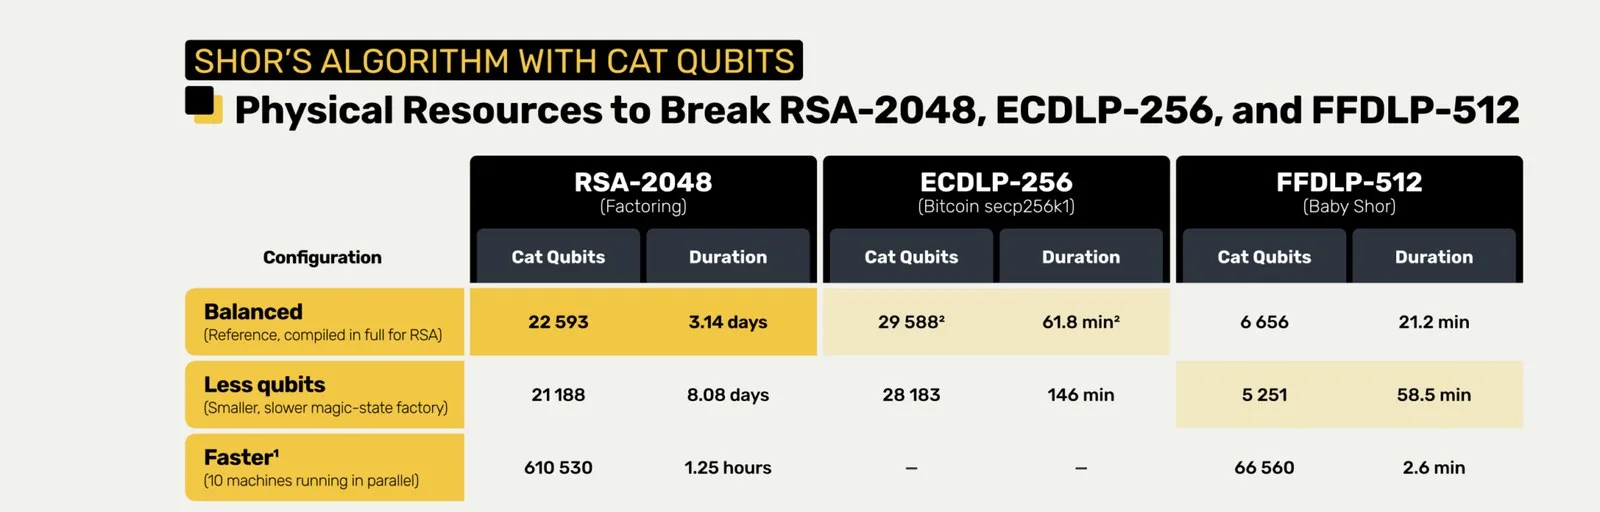
Böylece, RSA-2048 şifreleme anahtarını çözmek ve binlerce Mrs. Whiskers fotoğrafımızı (ve hesaplarımızı) koruyan dijital kili kırmak için 22.593 kedi-qubit’lik bir çerçeve yalnızca 3,14 güne ihtiyaç duymaktadır.
“Bildiğimiz kadarıyla, bu çalışma süresinde bundan küçük bir mimari yayınlanmamıştır, bu da bizi hem boyut hem de hız açısından en ön tarafa yerleştirmektedir,” araştırmacılar blog gönderilerinde belirtiyor.
Platformlar arasında Shor algoritmasının kaynak tahmini. (Alice & Bob)
Bu dengeli yaklaşım, alan ve zaman gereksinimleri arasında güzel bir denge noktası yakalamaktadır.
Qubit sayısı, kuantum çiplerini mutlak sıfırın çok altında, yani uzaydan önemli ölçüde daha soğuk bir noktaya soğutmak için gereken kriyojenik sistemler de dahil olmak üzere kuantum bilgisayarinin boyutunu ve donanımını belirlemektedir.
Diğer temel faktör ise çalışma süresidir, yani faydalı bir hesaplama üretmenin ne kadar süreceğidir.
“Bunlardan birini diğerinin yerine kullanabilirsiniz, ancak her iki yönde de çok ileri gidersek, ya inşa edilmesi çok büyük ya da önem taşımayacak kadar yavaş bir makineyle karşılaşırız,” blog gönderisi açıklıyor.
Hızlandırılmış bir etki için, 610.530 kedi-qubit üretmek amacıyla 10 kuantum bilgisayarı birbirine bağlamak, RSA-2048’i yalnızca 1,25 saatte çözebilir.
Araştırmacılar ayrıca, Bitcoin mülkiyetini koruyan elips eğri dijital kilitlerini etkili bir şekilde atlamak için gereken kaynakları da tahmin etti. 29.588 kedi-qubit’lik bir sistem bunu 61,8 dakikada yapabilir.
Bununla birlikte, araştırmacılar Bitcoin işlemlerinin 10 dakikalık bir blok süresi içinde gerçekleştiğini, bu kripto paranın yolda iken çalınabilmesi için karşılanması gereken bir süre sınırı olduğunu belirtiyor.
Böylece, ünlü Bitcoin Pizza Günü’nü yeniden canlandırmak isteyen herhangi bir hacker için durum, henüz umutsuz.
Araştırmacıların fiziksel kaynak tahminlerinin bir özeti. Üçüncü sütundaki “Baby Shor,” diğerlerinden çok daha erken test edilebilecek bir protoköldür ve gelecekteki finansmanı yönlendirmek amacıyla kullanılır. (Alice & Bob)
Önemlisi, 23.000 qubit’lik bir kuantum bilgisayara sahip kimse yok. Hatta buna çok da yakın değiliz. Caltech mühendisleri tarafından geliştirilen en büyük dizilim, lazerlerle hapsedilmiş 6.100 qubit içermektedir – ancak bu bir “hesaplama” bilgisayarı değil, bir dizilimdir.
Çok sayıda mevcut kuantum zorluğu aşılmalıdır; bunlar arasında sıcaklık kontrolü, ölçeklenebilirlik ve istikrar yer alır; örneğin çok sayıda çipin ve giderek daha uzak qubit’lerin birbirine bağlanması gibi. Yine de bazıları, RSA-2048 standardının bir sonraki onyılın başlarında kullanımdan kaldırılabileceğini öngörüyor.
Ayrıca araştırmacıların tahminleri, kedi qubit’lerinin 100 yıl boyunca bit-dönüşü hatalarından kaçınabileceğini varsayar; ancak kanıtlanmış çok sayıda qubit yalnızca milisaniyeler boyunca istikrarlı olabilir.
Oysa kedi qubit’leri, osilatöre ek fotonlar eklenerek katlanarak daha istikrarlı hale gelir – kutuya biraz daha fazla kedi atmanız yeterlidir (Schrödinger’in yavrusu).
Aslında Alice & Bob kuantum fizikçileri, kedilerini kutularına 11 foton sığdırarak 44 dakikalık bir kilometre taşı ortalama bit-dönüşü süresine ulaşmış ve standart istikrarı milyonlarca kez artırmıştır.
Araştırma, bit-dönüşü sürelerinin yaklaşık bir saate düşürülmesinin, qubit sayısını yaklaşık 45.000’e çıkarmayı gerektireceğini öngörüyor.
Araştırmacılar basın açıklamalarında, 2030’ların başında iyileşmiş donanım ve düşen kaynak gereksinimlerinin bir araya gelebileceğini belirtiyor.
Bu nedenle, ilk makineler birkaç yıl içinde inşa edilebilir – ancak gerçek tehditlerin zamanlaması belirsizdir.
Araştırma, Cryptology ePrint Archive’da ön baskı olarak mevcuttur.
Bu makale Rebecca Dyer tarafından doğrulandı ve Rebecca Dyer tarafından düzenlendi. Sürecimize gurur duysak da, biz yalnızca insanız. Bir hata fark ederseniz, lütfen bize bildirin.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔




İlk yorumu siz yazın
Fikrinizi bir kaynak, soru veya yapıcı karşı görüşle geliştirin.