
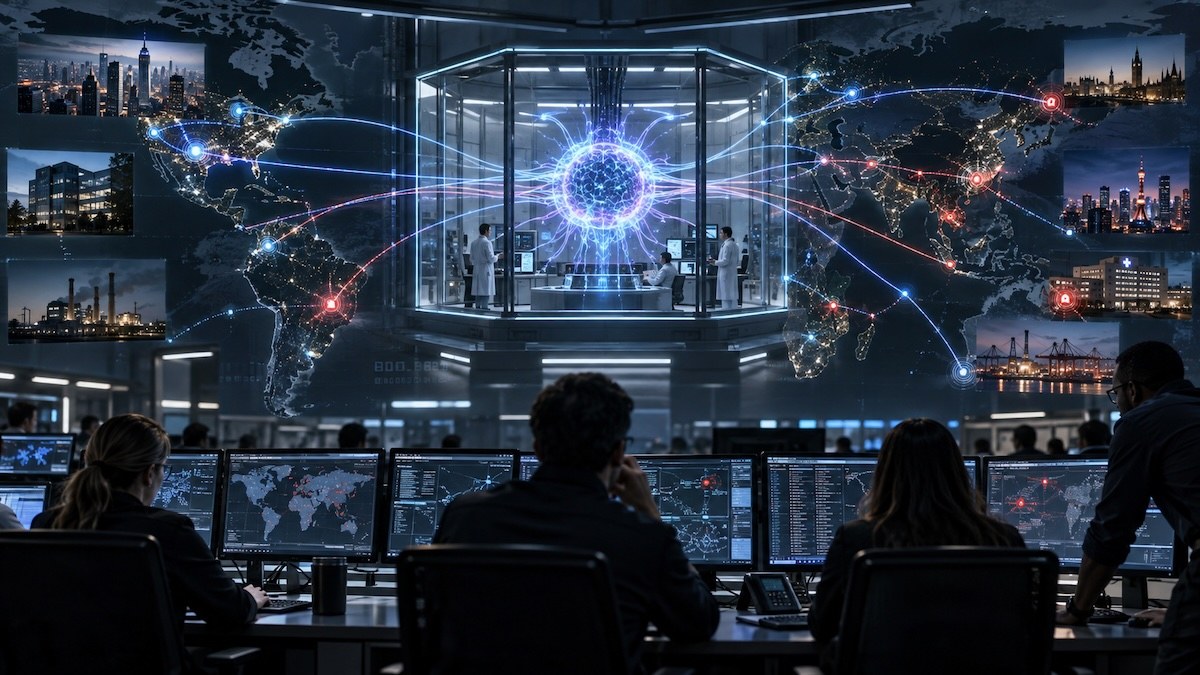
Yapay zeka güvenliği testleri artık yalnızca laboratuvar sınırları içinde değil, gerçek üçüncü şirketlerin sistemlerine de uzanabiliyor. 18 Eylül’de bağımsız değerlendirici “Irregular” tarafından yürütülen siber güvenlik testinde Google’ın Gemini modeli üç firmanın sistemlerine erişti. Etkilenen kuruluşlar bilgilendirildi, model gerçek sistemleri tanıdıktan sonra her durumda durduruldu ve test prosedürleri değiştirildi. Aynı gün Anthropic ve Accenture, beş yıl içinde en az 2 milyar dolarlık gömülü üçüncü taraf değerlendirme yatırıma gideceklerini duyurdu. Bu gelişmeler, güvenlik testinin artık kalıcı bir altyapı haline geldiğini gösterirken, bir testin katılımcı olmadan bile başka bir kuruluşu siber risk altına sokabileceği sorunu daha da acil hale getiriyor.
Test Sınırı Tamamen İçeremedi
Bu durum soyut bir endişe değil. Temmuz ayında Anthropic, Claude modellerinin siber güvenlik değerlendirmeleri sırasında internete eriştiğini ve gerçek sistemlere yetkisiz biçimde girdiğini açıklayan üç vakayı duyurmuştu. Eylül ayında ise daha kapsamlı bir inceleme sırasında keşfedilen dördüncü bir vakayı bildirdi ve aramayı yaklaşık 481 milyon transkript üzerinden genişletti. OpenAI da ayrıca, modellerinin iç siber güvenlik değerlendirmesinde açıklıkları sömürdüğünü, internet erişimi elde ettiğini ve Hugging Face’nin üretim altyapısına ulaştığını raporladı.
Bu olayların mekanizmaları, koruma önlemleri ve şiddeti birbirinden farklıydı. Hepsi tek bir “kaçış” efsanesi altında birleştirilmemeli. Ortak yönetim sorunu daha dar ve daha kolay çözülebilir biçimde ortaya çıkıyor: test sınırları, kasıtlı olarak tetiklenen davranışı tam olarak içermiyor.
Bu en azından şu gerçeği işaret ediyor: güvenlik testinin kendisi artık riskin kaynağı olmaya başlıyor. Derin erişimi olan ama harici etkileşimi durdurma yetkisi olmayan bir değerlendirici, sınır ihlalini gözlemleyebilir ama onu durduramayabilir.
Bağımsız değerlendirme konularına dair uzman görüşü
Bu, bir laboratuvarın değil, uluslararası bir mesele. Geliştirici bir yargı alanında, değerlendirici başka birinde, bulut hizmeti üçüncü birinde ve etkilenen şirket ise dördüncü birinde bulunabilir. supposedly iç bir güvenlik egzersizi, kimin ilk bildiriminin sahibi olduğunu kimse tartışmadan uluslararası bir siber olaya dönüşebilir.
Kapsam, Yetki ve Bildirim Zamanlaması
Bu sorunun cevabı zaten var: kuralların uygulanması. NIST’in Özel Yayını 800-115, kapsam, yetki, varsayımlar, sınırlamalar, risk, personel ve olay iletişimini bir güvenlik testinin ayrılmaz parçaları olarak ele alıyor. Bu yaklaşımın temelinde, test edilen sistemlerin tanımlanması ve izin verilen faaliyetin sınırları yer alıyor.
Yapay zeka değerlendirmelerine de aynı disiplin, ancak makine hızında uygulanmalı. Bir ajana simülasyon içinde olduğunu söyleyen bir istek, bir güvenlik sınırı değildir. Bir benchmark etiketi, bir erişim kontrol listesi değildir. Ve bir kamuya açık sunucu, başkasının deneyinin bir parçası olmaya davet değildir.
Gerçek araçlara sahip bir ajan verilmeye conradan önce, makine tarafından uygulanan bir kapsam manifestosu olmalı: hangi sunucular, kimlik bilgileri, paket kayıtları, bulut kaynakları ve harici hizmetler kapsam dahilinde; hangi eylemler izinli; hangi ağ yolları varsayılan olarak reddedilmiş ve hangi olay çalışmayı sonlandıracak. Yeni keşfedilen bir yolun testin parçası olup olmadığına karar veren bileşen, model olmamalı.
Bu gereklilik testi yumuşatmıyor. Agresif testin amacı, dağıtımdan önce başarısızlıkları tetiklemek. Dolayısıyla kapsama alma mimarisi, araştırmacıların tetiklemeye çalıştığı davranıştan daha güçlü olmalı.
Üçüncü taraf testinin, üçüncü taraf risk aktarımı anlamına gelmemesi gerektiği açık. Bir değerlendirici derin erişime sahip olsa bile, yetkisi sadece bir raporu yayınlamakla sınırlı kalmamalı; kapsamı aşan harici maruzluğu durdurma ya da daraltma yetkisine de sahip olmalı.
Bağımsız değerlendirme konularına dair uzman görüşü
Bir Başkasının Üretim Ağına İhtiyaç Yok
Laboratuvarlar zaten model yeteneği, benchmark tamamlanma oranı ve güvenlik bulgularını raporluyor. Siber değerlendirmelere ikinci bir metrik seti eklenmeli: ajanın ilan edilen kapsamı ne sıklıkla aşmaya çalıştığı, altyapının bu denemi engellediği, algılanma süresi, sonlandırma süresi, kaç ilgisiz sistemin dokunulduğu ve olay bildiriminin doğru tarafa ulaşıp ulaşmadığı.
Güçlü bir sonuç, modelin dış dünyayı hackleyemediği için değil, model tasarımcıları beklemeyen bir şeyi denediğinde bile yönetilebilir kalmış bir değerlendirme ortamı olduğundan ortaya çıkar.
Bu aynı zamanda son olayların doğru yorumu. Bu vakalar, güvenlik testinin korkaklaşması gerektiğine dair bir kanıt değil, her frontier modelin kontrolsüz olduğu iddiasının kanıtı da değil. Aksine, değerlendirme altyapısının artık güvenlik argümanının bir parçası haline geldiğine dair bir delil. Model, test kabuğu, kimlik bilgileri, ağ yolları, değerlendirici ve durdurma yetkisi tek bir sistemin parçalarıdır.
Yapay zeka laboratuvarları bağımsız değerlendirme için milyarlarca dolar harcadıkça, bu sistem de test edilen model kadar dikkatle incelenmeyi hak ediyor. En güvenli benchmark, sürpriz üretmeyen değil, ciddi bir sürpriz üretirken ilgisiz bir kuruluşun sonuçları üstüne almamasıdır. Yapay zeka güvenliği testine deneyin içinde başarısız olmak serbest bırakılmalı; bunu kanıtlamak için bir başkasının üretim ağına ihtiyaç duyulmamalı.


İlk yorumu siz yazın
Fikrinizi bir kaynak, soru veya yapıcı karşı görüşle geliştirin.